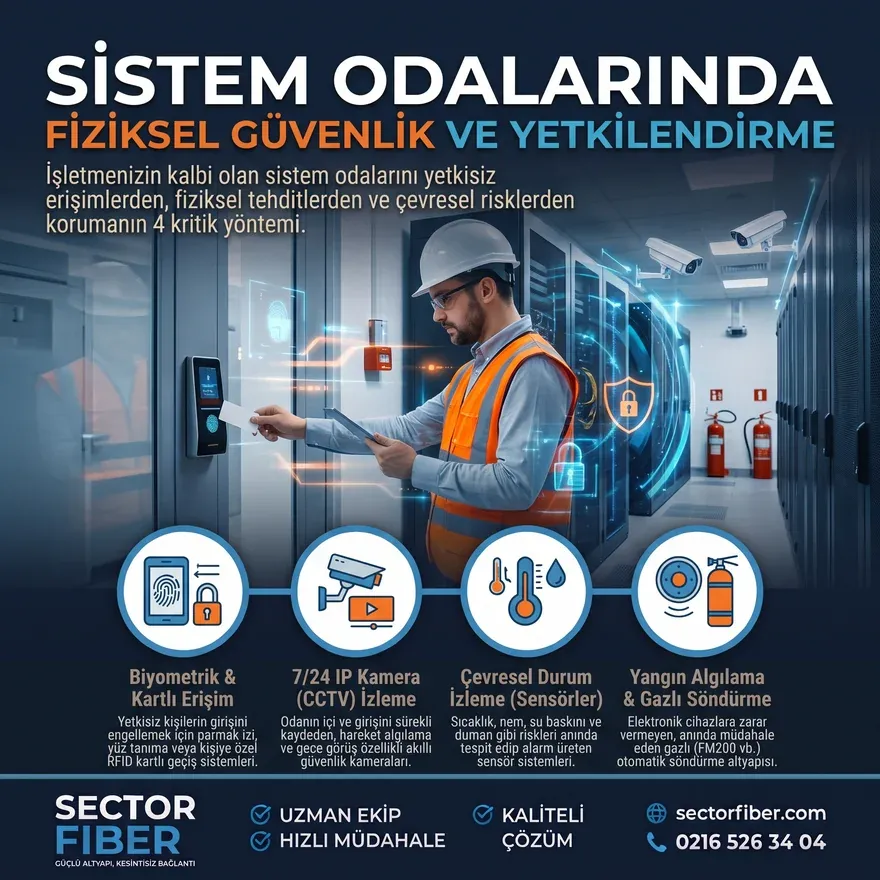
Sistem Odalarında Fiziksel Güvenlik ve Yetkilendirme
Sistem odalarında fiziksel güvenlik için erişim kontrolü, kamera, rack kilitleri, ziyaretçi takibi, yetkilendirme ve kayıt sistemleri nasıl planlanmalı?
Sistem odalarında fiziksel güvenlik ve yetkilendirme, network ve sunucu altyapısının korunması açısından siber güvenlik kadar önemli bir konudur. Firewall, güçlü parola veya ağ segmentasyonu gibi önlemler uygulanmış olsa bile yetkisiz bir kişinin sistem odasına fiziksel olarak erişebilmesi ciddi güvenlik riski oluşturur. Bir network kablosunun çıkarılması, switch portuna yabancı cihaz bağlanması veya kritik bir sunucunun kapatılması saniyeler içerisinde hizmet kesintisine neden olabilir.
Bu nedenle profesyonel sistem odalarında yalnızca kapının kilitli olması yeterli kabul edilmemelidir. Kimlerin içeri girebildiği, hangi saatlerde erişim sağlandığı, rack kabinetlerin nasıl korunduğu ve yapılan fiziksel müdahalelerin nasıl kayıt altına alındığı birlikte planlanmalıdır. Amaç, kritik altyapıya yalnızca yetkili kişilerin kontrollü şekilde ulaşabilmesini sağlamaktır.
Sistem odasına erişim neden sınırlandırılmalıdır?
Sistem odasında bulunan cihazlar kurumun iletişim, veri, internet, güvenlik ve uygulama altyapısının merkezini oluşturabilir. Core switch, firewall, sunucu, NAS, NVR veya fiber bağlantılardan birine yapılacak yanlış müdahale çok sayıda kullanıcıyı etkileyebilir.
Bu nedenle sistem odası ortak depo, arşiv veya herkesin erişebildiği teknik alan olarak kullanılmamalıdır. Giriş yetkisi yalnızca gerçekten ihtiyaç duyan personel ve teknik ekiplerle sınırlandırılmalıdır.
Yetkilendirme rol bazlı yapılmalıdır
Her teknik personelin sistem odasında aynı seviyede yetkiye sahip olması gerekmeyebilir. Network ekibi switch ve patch panel alanlarına erişirken, farklı bir servis ekibi yalnızca belirli cihazlar üzerinde çalışabilir. Büyük kurumlarda bu ayrım daha detaylı şekilde uygulanabilir.
Rol bazlı fiziksel yetkilendirme, erişim haklarının kişinin görevine göre tanımlanmasını sağlar. Böylece gereksiz erişim azaltılır ve kritik alanlarda kimin hangi seviyede işlem yapabileceği daha açık hale gelir.
Kartlı geçiş sistemi kullanılabilir
Kurumsal sistem odalarında anahtar yerine kartlı geçiş sistemi kullanılması erişim kontrolünü daha yönetilebilir hale getirir. Her kullanıcıya ayrı yetki tanımlanabilir ve belirli kişilerin erişimi gerektiğinde merkezi olarak iptal edilebilir.
Kartlı geçiş sisteminin en önemli avantajlarından biri giriş hareketlerinin kayıt altına alınabilmesidir. Hangi personelin hangi tarihte ve saatte sisteme giriş yaptığı görülebilir. Bu kayıtlar bakım ve güvenlik olaylarında önemli referans sağlar.
Biyometrik erişim her ortamda gerekli değildir
Parmak izi veya benzeri biyometrik sistemler yüksek güvenlik gerektiren alanlarda değerlendirilebilir ancak her sistem odasında zorunlu değildir. Küçük ve orta ölçekli yapılarda kontrollü kartlı geçiş çoğu durumda yeterli olabilir.
Biyometrik sistem kullanılacaksa kişisel verilerin işlenmesi ve saklanmasına ilişkin yasal gereklilikler ayrıca değerlendirilmelidir. Güvenlik seviyesi ile kurumun gerçek ihtiyacı arasında dengeli bir çözüm tercih edilmelidir.
Mekanik anahtar sistemi kontrol altında tutulmalıdır
Standart mekanik kilit kullanılan sistem odalarında anahtarın kimlerde bulunduğu bilinmelidir. Ortak çekmecede duran veya çok sayıda kopyası bulunan anahtar gerçek erişim kontrolü sağlamaz.
Yedek anahtarlar güvenli bir noktada tutulmalı ve yalnızca yetkili personelin erişimine açık olmalıdır. Personel değişikliklerinde anahtar teslim süreçleri de kurumun fiziksel güvenlik prosedürüne dahil edilmelidir.
Rack kabinetler ayrıca kilitlenmelidir
Sistem odasının kapısının kilitli olması rack kabinetlerin açık bırakılabileceği anlamına gelmez. Özellikle farklı teknik ekiplerin aynı odaya eriştiği yapılarda kritik kabinetlerin ön ve arka kapaklarının kilitlenmesi ek güvenlik sağlar.
Core switch, firewall veya kritik sunucuların bulunduğu kabinetler daha sıkı erişim altında tutulabilir. Böylece sistem odasına girmeye yetkili olan herkesin bütün cihazlara fiziksel müdahale edebilmesi engellenir.
Ön ve arka rack erişimi birlikte korunmalıdır
Rack kabinetin yalnızca ön kapısının kilitli olması yeterli olmayabilir. Sunucu güç bağlantıları, PDU ve bazı network kabloları arka bölümde bulunduğu için arka kapının da korunması gerekir.
Sökülebilir yan paneller bulunuyorsa bunların da kilitlenebilir olması avantaj sağlar. Kritik kabinetlerde fiziksel erişim tüm gövde üzerinden değerlendirilmelidir.
IP kamera ile giriş alanı izlenebilir
Sistem odasının girişinin ve rack kabinetlerin genel alanının IP kamera ile izlenmesi fiziksel güvenlik açısından faydalı olabilir. Kamera, kimlerin odaya giriş yaptığını ve bakım sırasında hangi alanda işlem yapıldığını kayıt altına alabilir.
Kamera konumu belirlenirken personelin çalışma alanı görülebilmeli ancak gereksiz özel alan takibi yapılmamalıdır. Kamera kayıtlarına erişim de yalnızca yetkili kişilerle sınırlandırılmalıdır.
Kamera kayıt sistemi de korunmalıdır
Sistem odasını izleyen kamera varsa kayıt cihazının güvenliği de düşünülmelidir. NVR cihazı aynı sistem odasında kolay erişilebilir bir noktada bulunuyorsa fiziksel müdahaleyle kayıtların etkilenmesi mümkün olabilir.
Kritik uygulamalarda kayıt sistemi ayrı güvenli rack içerisinde bulunabilir veya merkezi güvenlik altyapısına gönderilebilir. Kamera ve kayıt cihazlarının UPS üzerinden beslenmesi de enerji kesintisinde izleme sürekliliğini artırır.
Ziyaretçi erişimi kontrol edilmelidir
Harici servis firmaları zaman zaman UPS, klima, network veya server cihazlarında bakım yapmak için sistem odasına girebilir. Bu kişilerin odaya tek başına ve kontrolsüz biçimde erişmesi doğru değildir.
Ziyaretçi girişleri kayıt altına alınabilir ve mümkün olduğunda kurum personeli eşliğinde çalışma yapılabilir. Hangi firma personelinin hangi cihaz için geldiği ve çalışma saatleri kaydedildiğinde operasyon daha kontrollü hale gelir.
Bakım yapan ekiplerin yetki alanı belirlenmelidir
Klima servisi için gelen teknik personelin network switchlerine erişmesi gerekmez. Benzer şekilde network kablolaması yapan bir ekibin UPS veya elektrik panolarına müdahale etmesi beklenmez.
Bu nedenle sistem odası içerisinde farklı teknik alanlar mümkün olduğunca ayrılmalıdır. Ekiplerin hangi bölümde çalışacağı önceden belirlenirse yanlış müdahale riski azalır.
Yapılacak işlemler önceden kayıt altına alınabilir
Kritik sistem odalarında fiziksel değişiklikler için basit bir değişiklik yönetimi prosedürü oluşturulabilir. Örneğin switch değişimi, yeni fiber bağlantı veya UPS bakımı öncesinde yapılacak işlem kayıt altına alınabilir.
İşlem tamamlandığında hangi cihazın değiştirildiği, hangi portların etkilendiği ve sistemin yeniden test edilip edilmediği dokümante edilir. Bu yaklaşım özellikle birden fazla teknik ekibin çalıştığı büyük kurumlarda faydalıdır.
Rack kabinet önünde çalışma alanı korunmalıdır
Fiziksel güvenlik yalnızca yetkisiz erişimi engellemek anlamına gelmez. Yetkili personelin güvenli şekilde çalışabilmesi için rack önünde ve arkasında yeterli alan bulunmalıdır.
Kabinet önüne koli, masa veya farklı ekipman bırakılması acil müdahaleyi zorlaştırabilir. Aynı zamanda kapıların tam açılmasını ve ağır cihazların güvenli biçimde çıkarılmasını engelleyebilir. Sistem odası düzeni güvenli bakım koşullarını desteklemelidir.
Sistem odası depo olarak kullanılmamalıdır
Karton kutular, temizlik malzemeleri veya genel ofis ürünlerinin sistem odasında tutulması hem erişim hem de yangın güvenliği açısından sorun oluşturur. Oda içerisinde ne kadar fazla gereksiz malzeme bulunursa kritik cihazlara ulaşmak o kadar zorlaşır.
Sistem odası mümkün olduğunca yalnızca teknik ekipmanlara ayrılmalıdır. Gerekli yedek patch cord, SFP veya küçük aksesuarlar bulunacaksa düzenli ve kontrollü bir dolap içerisinde saklanabilir.
Network portlarına fiziksel erişim sınırlandırılmalıdır
Yetkisiz kişinin sisteme fiziksel olarak ulaşması yalnızca cihaz kapatma riski oluşturmaz. Boş switch portuna yabancı cihaz bağlanması da güvenlik açısından problem olabilir.
Bu nedenle kritik switchler kilitli kabinetlerde bulunmalı ve kullanılmayan portlar network politikaları üzerinden de kontrol altında tutulmalıdır. Fiziksel güvenlik ile network erişim güvenliği birbirini tamamlamalıdır.
Patch panel bağlantıları korunmalıdır
Patch panel üzerinde yapılan tek bir yanlış bağlantı belirli kullanıcıların, kameraların veya access pointlerin devre dışı kalmasına neden olabilir. Bu nedenle patch alanlarında rastgele değişiklik yapılmamalıdır.
Portların açık şekilde etiketlenmesi ve değişikliklerin yalnızca yetkili personel tarafından yapılması gerekir. Özellikle core uplink ve kritik saha bağlantıları diğer portlardan kolay ayırt edilebilir şekilde işaretlenmelidir.
Fiber bağlantılarda fiziksel koruma daha önemlidir
Fiber patch cordlar bakır patch cordlara göre daha hassastır. Yetkisiz veya dikkatsiz müdahale sonucunda fiberin aşırı bükülmesi veya konektörün kirlenmesi bağlantı kaybına neden olabilir.
Fiber patch paneller mümkün olduğunca düzenli ve kontrollü bölümde bulunmalı, bağlantılar etiketlenmelidir. Kullanılmayan adaptörler toz kapaklarıyla kapalı tutulmalı ve fiber kablolar rack kapakları arasında sıkışmamalıdır.
Kritik enerji ekipmanlarına erişim sınırlandırılmalıdır
UPS, PDU ve enerji panolarına yapılan yanlış müdahale tüm sistem odasını etkileyebilir. Bu nedenle enerji ekipmanlarına erişim yalnızca elektrik altyapısı konusunda yetkili kişilere verilmelidir.
UPS üzerindeki bypass veya kapatma işlemleri özellikle kontrollü yapılmalıdır. Kritik sistemlerde bu işlemlerin prosedür olmadan uygulanması geniş çaplı kesintiye neden olabilir.
Acil durum erişimi ayrıca planlanmalıdır
Normal çalışma saatleri dışında sistem odasına erişim gerekebilir. Network arızası, UPS problemi veya klima alarmı gibi durumlarda yetkili personelin hızlı şekilde içeri girebilmesi önemlidir.
Bu nedenle güvenlik sistemi acil müdahaleyi engelleyecek kadar karmaşık olmamalıdır. Yetkili nöbetçi personel, yedek erişim yöntemi ve gerekli iletişim zinciri önceden belirlenmelidir.
Elektrik kesintisinde kapı sistemi çalışmaya devam etmelidir
Elektronik kartlı geçiş sistemi kullanılıyorsa enerji kesintisinde sistemin nasıl davranacağı değerlendirilmelidir. Kapının tamamen kilitli kalması veya kontrolsüz şekilde açılması güvenlik açısından istenmeyen durum oluşturabilir.
Erişim kontrol sistemi UPS veya uygun yedek enerji üzerinden beslenebilir. Acil çıkış ve yangın güvenliği gereklilikleri de kapı sistemi tasarımında mutlaka dikkate alınmalıdır.
Yangın durumunda güvenlik sistemi engel oluşturmamalıdır
Fiziksel erişim kontrolü yapılırken yangın güvenliği ve tahliye gereksinimleri göz ardı edilmemelidir. Elektronik kilitler acil durum senaryolarıyla uyumlu çalışmalıdır.
Kapının içeriden güvenli biçimde açılabilmesi ve gerekli durumlarda bina yangın sistemleriyle entegrasyon sağlanması önemlidir. Fiziksel güvenlik insanların güvenliğini riske atan bir engel haline gelmemelidir.
Su ve çevresel riskler de fiziksel güvenliğin parçasıdır
Sistem odası güvenliği yalnızca insan kaynaklı risklerden ibaret değildir. Su kaçağı, yüksek sıcaklık ve duman gibi çevresel olaylar da cihazlara fiziksel zarar verebilir.
Sıcaklık, nem ve su sensörleri kullanılarak kritik koşullar izlenebilir. Alarm oluştuğunda teknik personele bildirim gönderilmesi, fiziksel hasar büyümeden müdahale edilmesini sağlar.
Kapı açık alarmı kullanılabilir
Elektronik erişim sistemlerinde kapının belirli bir süreden uzun açık kalması durumunda alarm üretilebilir. Bu özellik özellikle ortak koridor veya üretim alanına açılan sistem odalarında faydalıdır.
Kapının bakım sırasında açık tutulması gerekiyorsa alarm kontrollü şekilde geçici olarak devre dışı bırakılabilir. İşlem tamamlandığında sistemin yeniden normal moda alınması gerekir.
Yetkiler düzenli olarak gözden geçirilmelidir
Bir personele yıllar önce verilmiş sistem odası erişiminin sürekli açık kalması doğru değildir. Görev değişiklikleri, işten ayrılma veya departman değişimi sonrasında erişim hakları güncellenmelidir.
Belirli aralıklarla aktif kartlar ve kullanıcı yetkileri kontrol edilerek artık ihtiyacı olmayan erişimler kaldırılmalıdır. Bu işlem fiziksel güvenlik sisteminin zaman içerisinde gereksiz yetkilerle zayıflamasını önler.
Ortak kullanıcı kartlarından kaçınılmalıdır
Bir teknik ekibin tamamının aynı kartı kullanması erişim kayıtlarının anlamını azaltır. Hangi kişinin hangi saatte odaya girdiği belirlenemez.
Mümkün olduğunda her kullanıcıya ayrı kimlik tanımlanmalıdır. Böylece erişim geçmişi doğru tutulur ve kart kaybolduğunda yalnızca ilgili kullanıcının yetkisi iptal edilebilir.
Erişim kayıtları düzenli saklanmalıdır
Kartlı geçiş sistemi kullanılıyorsa erişim loglarının belirli süre boyunca saklanması faydalıdır. Arıza, güvenlik olayı veya yetkisiz müdahale şüphesinde bu kayıtlar incelenebilir.
Ancak erişim kayıtlarının kimler tarafından görüntülenebileceği de sınırlandırılmalıdır. Log sistemine gereksiz kullanıcı erişimi verilmesi farklı bir güvenlik problemi oluşturabilir.
Fiziksel güvenlik dokümantasyonla desteklenmelidir
Sistem odasında hangi personelin hangi rack veya cihaz grubuna erişim yetkisi bulunduğu kayıt altına alınabilir. Harici servis firmalarının iletişim ve yetki bilgileri de bakım dokümantasyonunda tutulabilir.
Acil durumda aranacak kişiler, UPS yetkilisi, klima servisi ve network sorumluları gibi bilgiler güncel tutulmalıdır. Böylece sorun anında doğru kişiye ulaşmak için zaman kaybedilmez.
Kritik racklerde ayrı yetkilendirme uygulanabilir
Büyük sistem odalarında tüm kabinetlerin aynı güvenlik seviyesinde olması gerekmeyebilir. Örneğin kullanıcı access switchlerinin bulunduğu rack ile core network veya kritik sunucuların bulunduğu rack farklı seviyelerde korunabilir.
Elektronik rack kilitleri veya kontrollü anahtar sistemi kullanılarak kritik kabinetlere erişim sınırlandırılabilir. Bu yapı özellikle ortak veri merkezi veya çok departmanlı teknik alanlarda faydalıdır.
Yetkilendirme ile operasyon kolaylığı dengelenmelidir
Aşırı karmaşık fiziksel güvenlik prosedürü teknik personelin acil durumlarda müdahale etmesini zorlaştırabilir. Çok gevşek güvenlik ise kritik cihazları gereksiz riske açık bırakır.
Bu nedenle kurumun büyüklüğü, sistemlerin kritikliği ve teknik ekip yapısına göre dengeli yetkilendirme modeli oluşturulmalıdır. Amaç operasyonu durdurmadan kontrolü artırmaktır.
Periyodik fiziksel güvenlik kontrolü yapılmalıdır
Sistem odasının kapısı, rack kilitleri, kamera sistemi ve erişim kayıtları belirli aralıklarla kontrol edilmelidir. Bozuk kilit veya çalışmayan kart okuyucu uzun süre fark edilmeden kalmamalıdır.
Aynı kontrolde odada gereksiz malzeme birikimi, açık rack kapıları ve etiketsiz kablolar da gözden geçirilebilir. Fiziksel güvenlik tek seferlik kurulum değil, düzenli kontrol gerektiren bir süreçtir.
Sistem odası güvenliğinde sık yapılan hatalar
Kapıyı kilitleyip anahtarı birçok kişiye dağıtmak, rack kabinetleri sürekli açık bırakmak ve ziyaretçi girişlerini kayıt altına almamak sık yapılan hatalar arasındadır. Ortak erişim kartları kullanılması da gerçek kullanıcı takibini zorlaştırır.
Kritik PDU ve UPS cihazlarının herkesin erişimine açık bırakılması, sistem odasının depo olarak kullanılması ve kamera sisteminin yalnızca kapıyı değil hiçbir teknik alanı görmeyecek şekilde konumlandırılması da güvenlik seviyesini düşürebilir.
Profesyonel fiziksel güvenlik planı nasıl hazırlanır?
İlk aşamada sistem odasında bulunan kritik cihazlar ve erişim ihtiyacı olan kullanıcı grupları belirlenmelidir. Ardından kapı erişim sistemi, rack kilitleri, kamera izleme ve ziyaretçi prosedürleri planlanabilir.
Kritik cihazlar için daha yüksek yetkilendirme seviyesi oluşturulabilir ve bütün erişim hareketleri kayıt altına alınabilir. UPS, enerji, network ve fiber altyapısına müdahale edecek ekiplerin görev sınırları da önceden belirlenmelidir.
Sector Fiber tarafından gerçekleştirilen network ve sistem odası altyapı projelerinde rack kabinet düzeni, fiziksel erişim, kablolama, enerji ve kritik cihaz yerleşimi birlikte değerlendirilir. Böylece yalnızca teknik olarak çalışan değil, yetkisiz müdahalelere karşı daha kontrollü ve yönetilebilir sistem odaları oluşturulması hedeflenir.
Sistem odalarında fiziksel güvenliğin temelinde kontrollü erişim, rol bazlı yetkilendirme, rack kabinet kilitleri, kamera izleme, ziyaretçi takibi ve düzenli erişim kayıtları bulunur. Bu unsurlar network güvenliğiyle birlikte uygulandığında kritik altyapının korunması daha güçlü hale gelir.
İyi planlanmış bir sistem odasında kimin içeri girebileceği, hangi cihaza müdahale edebileceği ve yapılan işlemlerin nasıl kayıt altına alınacağı önceden bellidir. Bu yaklaşım hem insan hatasını hem de yetkisiz müdahale riskini azaltarak kurumsal network ve server altyapısının daha güvenli biçimde işletilmesini sağlar.